
Mreža je stabilna tokom redovnog rada, ali nekoliko uređaja se ne uspijeva ponovo povezati nakon ponovnog pokretanja cijele lokacije. Jedan od mogućih uzroka je prag zaštite postavljen ispod legitimnog naleta pri pokretanju. Postavka kontrole oluje koja izgleda konzervativno na mreži u stanju mirovanja može postati remetilačka u trenutku kada je oporavak najvažniji.
Kontrola oluje ograničava odabrani promet prema pravilima klasifikacije, mjerenja i djelovanja platforme. Isti prikazani broj može značiti vrlo različite brzine na različitim interfejsima ili uređajima. Počnite s razumijevanjem tih pravila, a zatim koristite uočeni promet aplikacije za odabir i testiranje pravila.
Tačno identifikujte šta je ograničeno
Provjerite da li se postavka odnosi na broadcast, multicast, nepoznati unicast ili neku drugu dokumentiranu kategoriju. Poznati unicast i nepoznati unicast nisu zamjenjivi termini, a multicast može uključivati promet bitan za aplikaciju.
Odredite da li se kategorije broje odvojeno ili zajedno i gdje se mjerenje vrši. Pročitajte tačnu dokumentaciju modela umjesto da pretpostavljate da poznata oznaka menija drugog dobavljača ima isti opseg.
Cisco-ovvodič za konfiguraciju kontrole olujeilustruje ulogu klasa prometa, pragova i ponašanja supresije. Njegova podešavanja i ograničenja implementacije ovise o platformi, pa ga koristite kao konceptualnu referencu, a ne kao gotovu konfiguraciju za drugi prekidač.
Prevedite jedinicu praga prije poređenja postavki
Ako se prag izrazi kao postotak propusnosti interfejsa, brzina interfejsa mijenja svoje nominalno značenje. Jedan postotak od 1 Gb/s je 10 Mb/s, dok je jedan postotak od 100 Mb/s 1 Mb/s. To su aritmetičke ilustracije; stvarna računska i provedba hardvera još uvijek zahtijevaju potvrdu.
Prag paketa po sekundi mjeri drugačiju količinu. Na ilustrativnih 1.000 paketa po sekundi, paketi od 100 bajtova čine 0,8 Mb/s tih prebrojanih bajtova, dok paketi od 1.000 bajtova čine 8 Mb/s. On-wire overhead i definicija prebrojane dužine od strane komutatora mogu promijeniti odnos.
Ta razlika je bitna kada se radno opterećenje kontrole malih paketa poredi sa većim medijskim paketima. Postavka kopirana sa drugog porta može nametnuti znatno drugačije praktično ograničenje, čak i kada oba porta pokazuju isti broj.
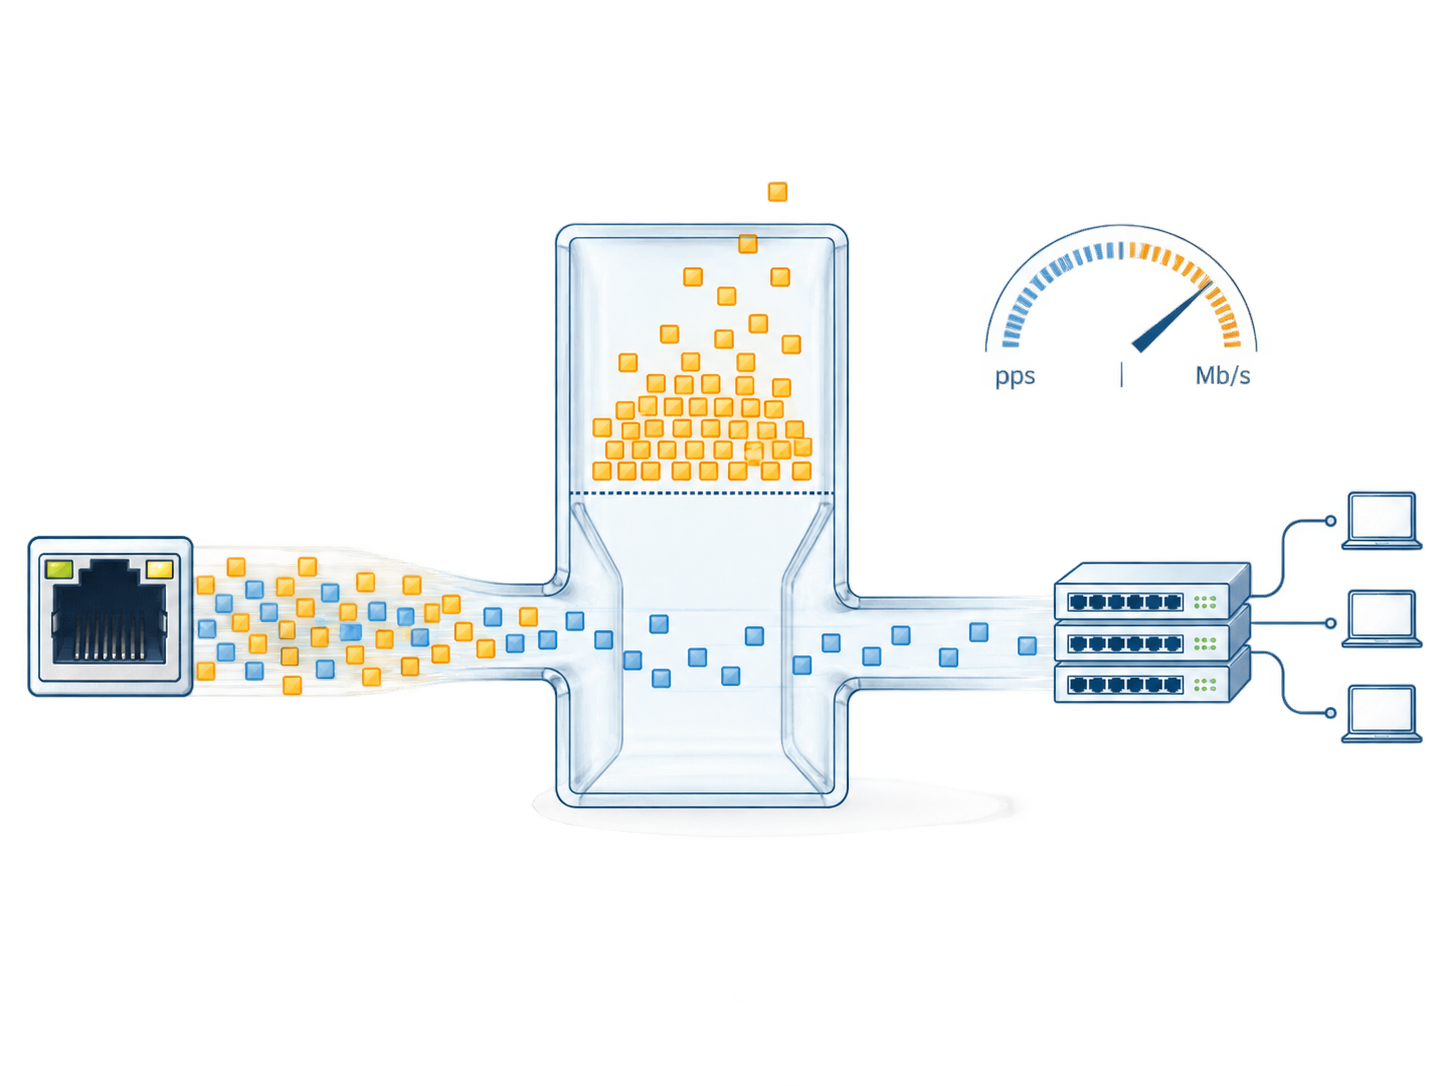
Prosječan promet nije dovoljan za odabir ograničenja
Posmatrajte mrežu tokom stanja koja stvaraju legitimne rafale: pokretanje, razrješenje adresa, otkrivanje, multicast spajanja, promjene topologije i ponovno povezivanje aplikacija. Identifikujte koji od tih događaja spadaju u klasu prometa koja se kontrolira.
Koristite interval mjerenja koji može otkriti relevantni obrazac. Dugačak prosjek može ublažiti kratki nalet koji interval primjene prekidača tretira drugačije. Pribavite podatke o intervalu i pragu uređaja gdje je to dokumentirano, uključujući bilo kakvo dopušteno odstupanje od naleta ili zaokruživanje.
Neka dokazi o prometu budu vezani za konfiguraciju i opterećenje. Osnovna linija od pet povezanih uređaja nije automatski prikladna nakon proširenja na pedeset. Nova verzija firmvera ili način rada aplikacije također mogu promijeniti ponašanje otkrivanja i oporavka.
Odaberite akciju pažljivo kao i prag
U zavisnosti od implementacije, događaj može potisnuti odabrani saobraćaj, pokrenuti alarm, onemogućiti port ili kombinovati akcije. Ovi ishodi imaju različite posljedice po servis. Gašenje porta može uticati na sav saobraćaj na tom portu čak i ako se okidač odnosi na jednu klasu.
Definišite šta bi trebalo da se desi nakon događaja. Da li se prosleđivanje oporavlja kada brzina padne ispod dokumentovanog nivoa? Postoji li poseban prag pada? Da li operater mora da obnovi onemogućeni port? Ako je omogućen automatski oporavak, šta sprečava da uporna greška ponavljano ciklira vezu?
Prihvaćena politika treba da odgovori na ta pitanja u operativnom smislu. Alarm koji niko ne primi ne pruža istu zaštitu kao nadzirani događaj sa procedurom odgovora. Politika gašenja bez pristupačne metode oporavka može produžiti prekid koji je trebala da obuzda.
Pregledajte portove prema njihovim ulogama
| Uloga luke | Saobraćaj koji treba razumjeti | Problem u vezi s pregledom praga |
|---|---|---|
| Direktna krajnja tačka | Njegovo uobičajeno ponašanje, ponašanje pri pokretanju i grešci | Uska osnovna linija može propustiti validne nalete oporavka |
| Prekidač za nizvodni pristup | Agregirajte promet s nekoliko krajnjih tačaka | Kopirani prag krajnje tačke može biti previše ograničavajući |
| Putanja prijemnika za višestruko slanje | Potrebne medijske grupe i kontrolne berze | Osnovni multicast mora ostati upotrebljiv |
| Redundantni uzlazni link | Saobraćaj prije i poslije promjene putanje | Preživjeli put može podnijeti veći teret |
| Privremena veza za održavanje | Očekivani alati i aktivnost otkrivanja | Kratkoročni rad treba da se pridržava odobrene politike luke |
Izbjegavajte jednu univerzalnu vrijednost za svaki interfejs, osim ako to ne podržavaju dokazi o dizajnu. Konzistentnost uloga porta je korisnija od numeričke uniformnosti.
Validirajte i zdrave i abnormalne slučajeve
U kontroliranom testu, pokrenite legitimno opterećenje kroz pokretanje i ponovno povezivanje. Potvrdite da potrebne usluge uspješno funkcioniraju bez neočekivanog supresije ili gašenja. Posmatrajte primjenjive brojače i događaje, ne samo da li je veza i dalje aktivna.
Zatim provedite odobreni slučaj abnormalnog saobraćaja u izolovanom ili odgovarajuće kontrolisanom okruženju. Provjerite namjeravanu akciju i njen uticaj na nepromijenjene usluge. Zabilježite klasu saobraćaja, obrazac brzine, vrijeme i rezultat oporavka.
Ne generirajte oluju na produkcijskoj mreži samo da biste vidjeli da li potvrdni okvir radi. Testno okruženje i metoda ubrizgavanja trebaju odgovarati odobrenom procesu lokacije. Reprezentativni pilot može utvrditi ponašanje prije nego što se politika široko uvede.
Ako se granični događaj dogodi tokom normalnog rada, istražite izvor i obrazac prije povećanja ograničenja. Uzrok može biti legitimno proširenje, pogrešno konfigurirana krajnja tačka ili nenamjerna petlja sloja 2. Ovi slučajevi zahtijevaju različite korekcije.
Održavajte sprječavanje petlji i upravljanje članstvom
Kontrola oluje je pomoćna zaštita, a ne zamjena za topologiju bez petlji. Petlja može nastaviti uzrokovati poremećaje čak i kada je odabrani promet potisnut. Pregledajte temeljno ožičenje i dizajn spanning-tree-a ili prstena kada dokazi na to upućuju.
Slično tome, neželjena multicast distribucija može zahtijevati istragu članstva i upitnika. Pooštravanje multicast praga može maskirati poplavu, a istovremeno oštetiti prijemnike kojima je potreban stream. Ispravite dizajn prosljeđivanja, a zatim validirajte politiku brzine u odnosu na rezultirajući promet.
Cilj je obuzdati abnormalno ponašanje uz očuvanje prihvaćene aplikacije. To zahtijeva i dobar dizajn mreže i odgovarajuće testiran zaštitni odgovor.
Dokumentujte razlog za svaku implementiranu vrijednost
ZaIzbor upravljanog prekidača TODAHIKA, zatražite podržane klase prometa, pragovne jedinice, ponašanje mjerenja, vidljivost događaja i kontrole oporavka za tačan model. Uz upit uključite uloge portova i kritične zahtjeve za pokretanje.
Zadržite odabrane postavke s osnovnim zapažanjima i rezultatima testiranja. Navedite koja promjena pokreće pregled: više krajnjih tačaka, nova multicast usluga, promjena brzine uzlazne veze ili revidirani redoslijed oporavka. Taj zapis omogućava sljedećem inženjeru da namjerno prilagodi politiku umjesto da naslijedi neobjašnjiv broj koji možda više ne odgovara mreži.
Vrijeme objave: 01.09.2026.


